La inteligencia artificial se ha convertido en uno de los principales motores de transformación digital. Pero a medida que las organizaciones aceleran el desarrollo y despliegue de modelos, también crecen riesgos que ya no pueden considerarse secundarios: decisiones opacas, sesgos algorítmicos, exposición de datos sensibles y un marco regulatorio con sanciones cada vez más severas.
Hoy, el desafío no es solo hacer que un modelo funcione. La verdadera pregunta es cómo operar inteligencia artificial de forma segura, trazable y responsable, sin frenar la innovación ni asumir riesgos inaceptables. Porque un sistema que recomienda créditos, detecta fraude o automatiza decisiones críticas no puede ser una caja negra, ni técnica ni legalmente.
En este contexto, la gobernanza de la IA deja de ser un requisito de cumplimiento y se convierte en una decisión arquitectónica. Es la base que permite transformar la promesa de la IA en valor sostenible para el negocio.
En Hopla! trabajamos con organizaciones que entienden esto: para escalar la IA con éxito, primero hay que construir cimientos sólidos de confianza.
IA bajo control
La adopción acelerada de IA expone a las empresas a riesgos reales. Desde multas millonarias asociadas a regulaciones como GDPR o el EU AI Act, hasta fallos éticos que dañan la reputación y la confianza de clientes e inversionistas. A esto se suman amenazas técnicas cada vez más sofisticadas, como ataques de data poisoning sobre datasets de entrenamiento masivos o accesos no autorizados a modelos en producción.
Operar IA sin supervisión rigurosa ya no es una opción viable. La gobernanza, la seguridad y el cumplimiento deben integrarse como parte del diseño del sistema, no como capas añadidas a posteriori.
Gobernanza de IA: reglas claras, responsabilidades definidas
Una estrategia sólida comienza con un marco de Gobernanza, Riesgo y Cumplimiento (GRC) bien definido. Se trata de establecer quién es responsable de qué, cómo se toman las decisiones y cómo se controlan los riesgos a lo largo de todo el ciclo de vida del modelo.
La gobernanza proactiva parte del liderazgo. Definir roles como propietarios del dato y responsables de su calidad crea una cultura donde la seguridad y la ética no dependen de un solo equipo, sino que forman parte del ADN de la organización. Este enfoque encaja naturalmente con el modelo de responsabilidad compartida en la nube: AWS protege la infraestructura, pero la organización es responsable de cómo se configuran y protegen los datos, los accesos y los modelos.
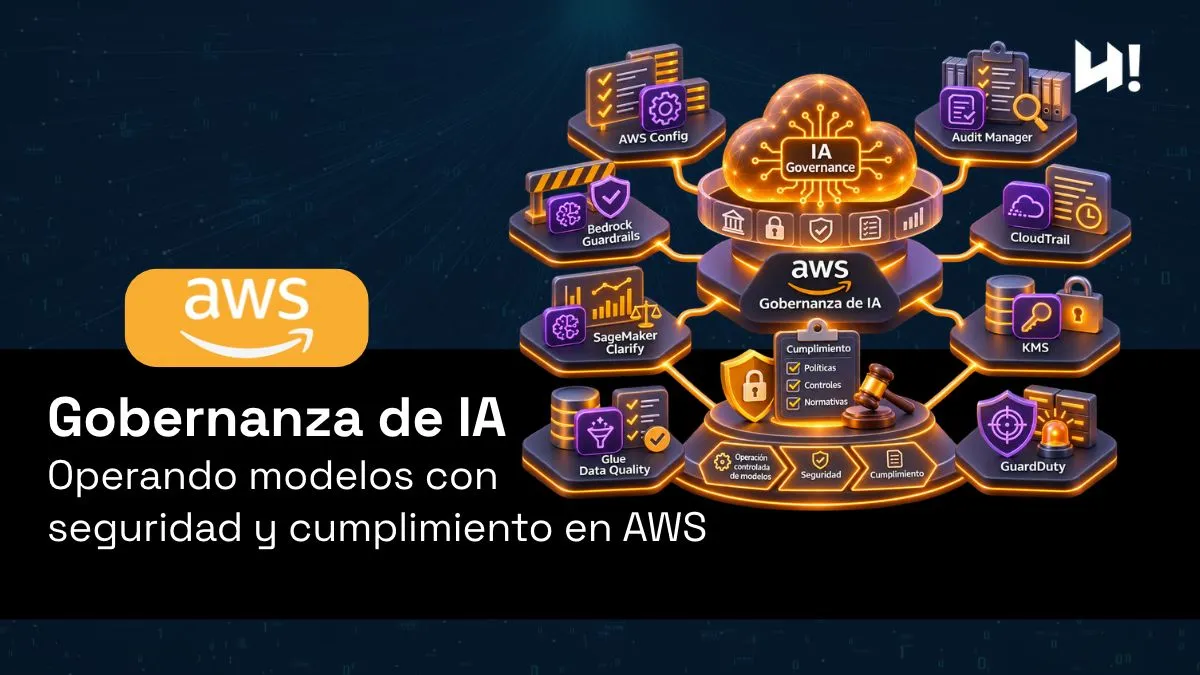
Herramientas como AWS Config permiten auditar de forma continua la configuración de recursos críticos —como buckets de entrenamiento o endpoints de SageMaker— y detectar errores comunes que suelen ser el origen de muchas brechas, como accesos públicos no intencionados. La gobernanza deja de ser reactiva y pasa a ser preventiva.
Cumplimiento normativo sin fricción operativa
El cumplimiento normativo no debería ser un freno para la innovación. Sin embargo, muchas organizaciones lo viven como un proceso pesado, manual y costoso. Aquí es donde la automatización marca la diferencia.
AWS Audit Manager permite mapear automáticamente las operaciones de la nube contra marcos regulatorios como GDPR, ISO 27001 o HIPAA, reduciendo drásticamente el esfuerzo de preparación de auditorías. A esto se suma la trazabilidad completa que ofrece AWS CloudTrail, registrando cada acción sobre datos y modelos, y creando un rastro de auditoría inmutable y verificable.
Además, servicios como AWS Artifact permiten heredar certificaciones de seguridad del propio AWS, lo que aligera la carga documental y permite a los equipos centrarse en proteger la capa de aplicación y los modelos de IA.
Seguridad de extremo a extremo: proteger datos, modelos y comportamiento
Además de la arquitectura general, los datos de entrenamiento, los modelos y sus resultados son activos críticos que deben protegerse de forma integral.
Un enfoque de “seguridad desde el origen” reduce drásticamente la superficie de ataque. Amazon Inspector ayuda a identificar vulnerabilidades en entornos de entrenamiento y contenedores antes de que puedan ser explotadas. Amazon GuardDuty, apoyado en Machine Learning, detecta comportamientos anómalos que pueden indicar accesos no autorizados o intentos de manipulación de datos. Cuando ocurre un incidente, Amazon Detective permite reconstruir rápidamente lo sucedido y responder con precisión.
La protección del dato es el núcleo de todo este enfoque. El uso de cifrado fuerte con AWS KMS, junto a controles de acceso granulares con IAM y Lake Formation, permite aplicar el principio de mínimo privilegio incluso a nivel de filas o columnas. De esta forma, cada actor accede únicamente a la información que necesita, alineándose con los requisitos regulatorios más exigentes.
Para escenarios donde la integridad del dato es crítica —como auditorías o retención legal—, funcionalidades como S3 Object Lock garantizan que los registros no puedan ser alterados ni eliminados, incluso por administradores.
Gobernar el dato para reducir sesgos y mejorar resultados
Los modelos no son imparciales por naturaleza. Reflejan los datos con los que fueron entrenados. Por eso, la gobernanza del ciclo de vida del dato es la primera línea de defensa frente a sesgos algorítmicos.
Herramientas como AWS Glue DataBrew permiten limpiar, perfilar y anonimizar datasets de forma consistente antes del entrenamiento. AWS Glue Data Quality añade validaciones automáticas para detectar desviaciones que podrían degradar el modelo o introducir sesgos no deseados. Y el AWS Glue Data Catalog proporciona la transparencia necesaria para entender de dónde vienen los datos, cómo se procesaron y cuáles son sus limitaciones, un requisito cada vez más explícito en la regulación.
La gestión del ciclo de vida también impacta en costos y sostenibilidad. Mediante reglas automáticas de archivado y retención en Amazon S3, es posible cumplir con largos periodos regulatorios optimizando el gasto. Y cuando el periodo legal expira, la eliminación segura garantiza el cumplimiento de normativas de privacidad como GDPR.
Ética, explicabilidad y control en IA generativa
Amazon SageMaker Clarify permite evaluar sesgos en datasets y predicciones, y entender por qué un modelo tomó una decisión concreta. Esta explicabilidad es clave para auditorías, reguladores y usuarios finales. Complementariamente, las Model Cards documentan formalmente el propósito, rendimiento y limitaciones de cada modelo, reforzando la rendición de cuentas.
En el caso de la IA generativa, los riesgos se amplifican. Funcionalidades como los Guardrails de Amazon Bedrock permiten aplicar políticas de seguridad y cumplimiento directamente sobre prompts y respuestas, bloqueando intentos de inyección, lenguaje ofensivo o filtración de información sensible. Es un filtro de seguridad directamente en la interacción con el usuario.
Gobernanza como ventaja competitiva
La gobernanza, la seguridad y el cumplimiento en IA no son una carga que soportar. Son la arquitectura que permite innovar con confianza. Las organizaciones que integran estos controles desde el diseño pueden avanzar más rápido, reducir riesgos y demostrar responsabilidad frente a clientes, reguladores e inversores.
En Hopla! acompañamos a las empresas en este camino, combinando experiencia en seguridad cloud, gobernanza de datos y operación real de modelos en AWS. Ayudamos a transformar el riesgo en un activo estratégico.
Porque el futuro de la inteligencia artificial no pertenece a quienes despliegan modelos más rápido, sino a quienes los operan de forma responsable, segura y fiable.
¿Su empresa necesita establecer controles de gobernanza de IA en AWS sin perder agilidad operativa?
Contacte con nuestro equipo para estudiar los requisitos de seguridad, trazabilidad y cumplimiento de sus modelos.
Preguntas frecuentes sobre gobernanza de IA en AWS
Implica definir responsabilidades, políticas y controles sobre los datos, los accesos y los modelos durante todo su ciclo de vida.
AWS Config permite supervisar configuraciones, AWS Audit Manager facilita la recopilación de evidencias y AWS CloudTrail registra actividad para su revisión.
Mediante cifrado con AWS KMS, gestión de permisos con IAM y Lake Formation, supervisión de amenazas y controles de integridad y retención.
AWS Glue Data Quality ayuda a validar la calidad de los datos y Amazon SageMaker Clarify permite analizar sesgos y aportar explicaciones de predicciones.
Los Guardrails de Amazon Bedrock permiten definir salvaguardas para las entradas y respuestas según las políticas establecidas.