El cifrado transparente de datos (TDE) es una funcionalidad disponible en EDB Postgres Advanced Server (EPAS) desde la versión 15. Permite reforzar la protección de los datos almacenados mediante procesos de cifrado y descifrado, sin necesidad de modificar el código de las aplicaciones.
Su objetivo es dificultar el acceso a información sensible cuando se obtienen archivos de forma no autorizada. Por ello, puede contribuir a las medidas técnicas de protección de datos contempladas en marcos normativos como el GDPR y HIPAA.
Algoritmos de cifrado utilizados por TDE
TDE utiliza el algoritmo AES (Advanced Encryption Standard) mediante OpenSSL. Según el sistema operativo, se emplea OpenSSL 3 en Windows y la versión nativa disponible en Linux. A partir de la versión 16, es posible elegir entre AES-128, orientado a la eficiencia, y AES-256, para requisitos de seguridad más exigentes.
El algoritmo AES es un método de cifrado simétrico que procesa bloques de 128 bits con claves de 128, 192 o 256 bits. Su funcionamiento se basa en varias rondas de sustituciones, permutaciones y transformaciones. Se trata de un estándar ampliamente utilizado en sectores que requieren una elevada protección de la información.
Modos de cifrado según el tipo de archivo
- Archivos de datos: emplean XTS y combinan identificadores específicos de la base de datos y del bloque.
- Registros WAL (Write-Ahead Log): utilizan CTR y números de secuencia de registro.
- Archivos temporales: utilizan XTS cuando el acceso se realiza por bloques y CBC en otros casos.
¿Cómo cifra TDE los datos?
El proceso consiste en generar una clave de cifrado de datos interna, utilizarla para cifrar la información almacenada y proteger esa clave mediante un mecanismo seguro de gestión. De este modo, los archivos cifrados no pueden interpretarse correctamente sin las claves necesarias.
¿Qué información cifra TDE?
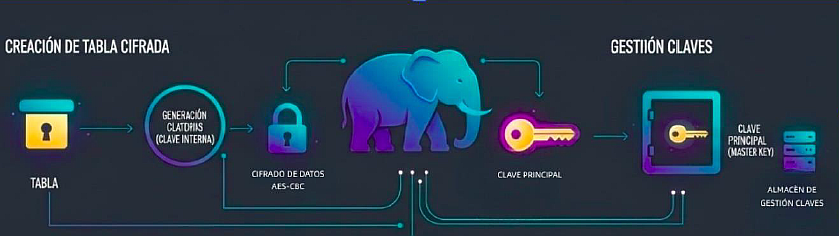
- Archivos de datos: tablas, índices, secuencias, archivos TOAST y otros archivos asociados. El cifrado impide leer su contenido directamente sin las claves adecuadas, incluso si se obtienen los archivos.
- WAL (Write-Ahead Log): protege los registros de transacciones almacenados, incluidos los utilizados en réplicas físicas y copias de seguridad físicas.
- Archivos temporales: cifra información intermedia que puede contener datos sensibles durante las operaciones de la base de datos.
Cómo utilizar TDE en una base de datos EPAS
Una limitación importante es que TDE no se activa directamente sobre un clúster ya inicializado sin cifrado. Para incorporarlo, debe crearse un nuevo entorno cifrado y, cuando corresponda, migrar los datos desde la instancia existente.
La inicialización mediante initdb es fundamental para habilitar TDE desde el comienzo.
Inicialización de un nuevo entorno
- Crear un servidor o clúster habilitado para TDE.
- Proteger la clave de cifrado mediante una frase de contraseña o el mecanismo de gestión de claves configurado.
- Revisar las opciones de TDE disponibles en initdb y sus limitaciones específicas.
Migración desde una instancia existente
- Preparar el nuevo servidor cifrado y planificar la migración de los datos.
- Utilizar pg_upgrade con la opción –copy-by-block cuando proceda para transferir los archivos entre entornos con distintos ajustes de cifrado.
- Iniciar el servidor de destino y verificar la transferencia y disponibilidad de los datos.
- Realizar las operaciones de limpieza necesarias tras comprobar el resultado.
Casos de uso empresariales
- Protección de datos sensibles: información financiera, sanitaria o del sector público, como parte de las medidas de protección relacionadas con GDPR y HIPAA.
- Cumplimiento normativo: apoyo a estrategias de seguridad que también pueden contemplar estándares FIPS en determinadas instituciones.
- Seguridad transaccional: protección de los datos almacenados vinculados a operaciones financieras.
- Propiedad intelectual: reducción de la exposición de información relevante para la innovación y la ventaja competitiva.
- Entornos cloud: capa adicional de cifrado de datos en reposo en infraestructuras compartidas y sistemas que prestan servicio a aplicaciones y APIs.
El beneficio principal es que la obtención ilícita de los archivos cifrados no permite acceder de forma legible a su contenido sin las claves de descifrado.
Violaciones de datos y consecuencias para las empresas
El incidente de Marriott International, comunicado en 2018, ilustra el impacto de una exposición masiva de información. La estimación inicial fue de hasta aproximadamente 500 millones de huéspedes afectados. Entre los datos implicados se encontraban nombres, direcciones de correo electrónico, números de teléfono e información de tarjetas de pago.
Este tipo de incidentes puede producir pérdidas económicas, sanciones regulatorias y daños reputacionales. En el ámbito europeo, el incumplimiento de obligaciones de protección de datos puede dar lugar a actuaciones y sanciones con arreglo al Reglamento General de Protección de Datos (GDPR).
Además, la pérdida de confianza de los clientes puede perjudicar la fidelidad y la reputación de la marca a largo plazo.
Protección de datos y continuidad empresarial
Reforzar la administración de bases de datos mediante TDE puede mitigar los riesgos derivados del acceso no autorizado a los archivos almacenados. La protección de la información forma parte de una estrategia de integridad y continuidad del negocio, especialmente cuando se gestionan datos críticos.
TDE es una medida de protección de datos en reposo y debe valorarse dentro de una estrategia de seguridad más amplia; por sí sola no elimina todos los escenarios de exposición o acceso indebido.
Referencias
Documentación técnica de TDE de EDB, versión 15
Cobertura de BBC Mundo del incidente de Marriott
Preguntas frecuentes sobre el cifrado TDE
Es una funcionalidad de cifrado transparente de datos disponible en EPAS desde la versión 15 que protege datos almacenados sin exigir cambios en el código de las aplicaciones.
Cifra archivos de datos de tablas, índices, secuencias y TOAST, además de WAL y determinados archivos temporales.
Emplea AES y modos XTS, CTR o CBC según el tipo de archivo; desde la versión 16, permite seleccionar AES-128 o AES-256.
No directamente sobre el clúster ya inicializado: es necesario preparar un clúster con TDE y migrar los datos cuando corresponda.
No. Puede contribuir a proteger los datos en reposo, pero el cumplimiento requiere medidas organizativas y técnicas adicionales.
Contáctenos para evaluar la protección de sus bases de datos
¿Su organización está valorando incorporar cifrado TDE o migrar una instancia EPAS a un entorno protegido? Contacte con el equipo de Hopla! para revisar los requisitos técnicos y las opciones de implementación de su proyecto.