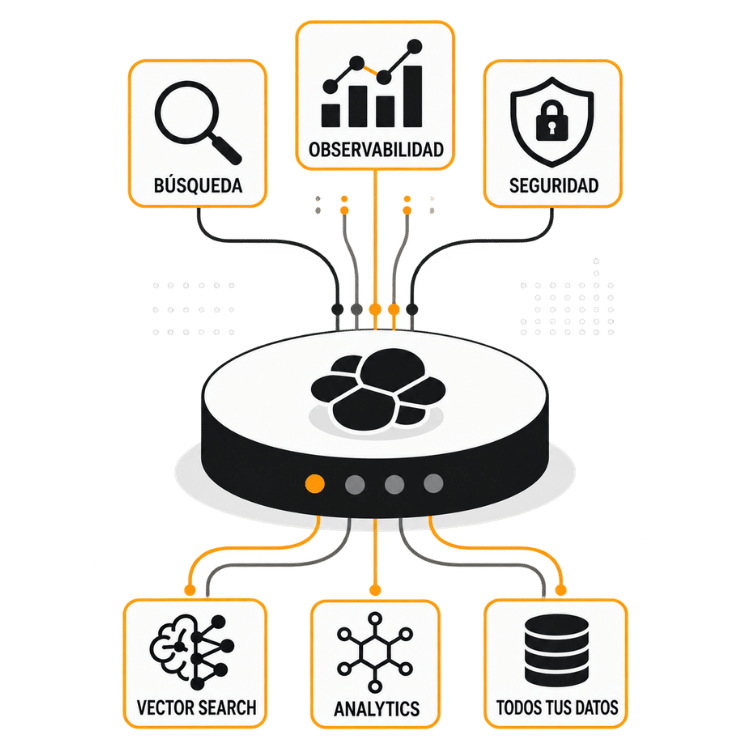
Búsqueda, observabilidad, seguridad e IA generan cada vez más datos. El reto ya no es almacenarlos: es conectarlos, analizarlos y convertirlos en respuestas útiles sin añadir más complejidad a tu arquitectura.
Descubre cómo Elastic permite trabajar con datos estructurados, no estructurados y vectoriales desde una única plataforma para impulsar casos de uso de Search, Observability, Security e IA generativa.
Logs, métricas, trazas, eventos de seguridad, documentos, datos empresariales, embeddings…
A medida que crecen los datos y aparecen nuevos casos de uso relacionados con IA, observabilidad o ciberseguridad, también aumenta el número de herramientas necesarias para gestionarlos.
El resultado suele ser el mismo: información fragmentada, arquitecturas difíciles de escalar y equipos trabajando sobre fuentes de datos diferentes.
Tus equipos necesitan respuestas. No más silos.
Integrar datos estructurados, no estructurados y vectoriales y utilizarlos en aplicaciones basadas en IA o RAG puede convertirse rápidamente en un proyecto complejo.
Métricas, logs y trazas repartidos entre diferentes herramientas dificultan entender qué está ocurriendo realmente en la infraestructura.
Detectar y correlacionar amenazas exige analizar enormes cantidades de información sin perder velocidad ni contexto.
Búsqueda, observabilidad, seguridad e IA generan cada vez más datos. El reto ya no es almacenarlos: es conectarlos, analizarlos y convertirlos en respuestas útiles sin añadir más complejidad a tu arquitectura.
Descubre cómo Elastic permite trabajar con datos estructurados, no estructurados y vectoriales desde una única plataforma para impulsar casos de uso de Search, Observability, Security e IA generativa.
Veremos en una demo cómo Elastic Security y sus capacidades SIEM ayudan a detectar, investigar y responder ante amenazas.
Cómo utilizar la base de datos vectorial de Elasticsearch junto con búsqueda semántica e híbrida para desarrollar casos de uso relacionados con LLM y RAG.
Cómo correlacionar métricas, trazas y logs para analizar grandes volúmenes de información y entender mejor la salud de aplicaciones e infraestructura.
Cómo utilizar Elasticsearch para la caza de amenazas y qué diferencias existen entre implementarlo en local, Elastic Cloud Hosted o Serverless.
No queremos quedarnos únicamente en conceptos.
Durante el webinar veremos una demo de Elastic Security y sus capacidades SIEM para entender cómo una organización puede detectar, investigar y responder ante posibles amenazas.
Veremos cómo conectar y analizar información de seguridad para transformar grandes volúmenes de eventos en información accionable para los equipos SOC.
Este webinar es para ti si trabajas con datos, aplicaciones, infraestructura o seguridad
Si estás explorando búsqueda avanzada, IA generativa, RAG o nuevas formas de incorporar tus datos privados a las aplicaciones.
Si necesitas integrar y analizar diferentes tipos de datos sin multiplicar plataformas y complejidad.
Si buscas mejorar la detección, investigación y respuesta ante amenazas y potenciar tus capacidades de Threat Hunting.
Si necesitas correlacionar logs, métricas y trazas para ganar visibilidad sobre aplicaciones e infraestructura.
Data Director · Hopla! Tech
Inició su carrera como administrador de bases de datos y evolucionó hacia la arquitectura de soluciones DATA.
Actualmente lidera equipos y áreas tecnológicas orientadas al dato y ha acompañado el crecimiento de Hopla!, desde sus inicios como startup hasta convertirse en una compañía internacional con más de 50 profesionales.
Ingeniero Preventa en V-Valley
Profesional con 19 años de trayectoria en el sector IT y casi una década dedicada en exclusiva a la ciberseguridad. Actualmente ejerce como Ingeniero Preventa en V-Valley, donde destaca en el diseño, dimensionamiento y defensa de soluciones empresariales, con especial énfasis en el ecosistema de Elastic Security.
Además, lidera demostraciones técnicas para un sólido portfolio de fabricantes que incluye Arexdata, Qualys, Trellix, Bitdefender y Backbox. Su capacidad técnica y comunicativa se nutre de su experiencia previa como consultor de sistemas y formador en ciberseguridad perimetral y endpoint.
Complementa su labor consultiva con un enfoque práctico en ethical hacking, lo que le permite validar arquitecturas de seguridad mediante pruebas de concepto frente a amenazas reales.
Reserva tu plaza para conocer cómo Elastic puede ayudarte a buscar, observar y proteger todos tus datos desde una misma plataforma.
Cada organización tiene una arquitectura, unos datos y unos retos diferentes.
Después del webinar podrás solicitar a nuestro equipo un diagnóstico sin compromiso del entorno de tu organización para analizar tus necesidades y valorar qué casos de uso de Elastic pueden tener mayor impacto.
Barcelona
Madrid
A Coruña
Bilbao
Castellón
Gijón
Palma
Sevilla
Valencia
Paiões
Singapore
Liverpool
Lucerna
México DF
Bogotá
C/ Don Quijote, 1
28020 Madrid
+34 912 91 84 13
[email protected]
Av. Álvaro Obregón 171, Roma Nte., Cuauhtémoc,
06700 Ciudad de México, CDMX, México
+52 (1) 55 2313 2110
+52 (1) 56 1834 4441
[email protected]