FinOps en Kubernetes responde a una necesidad cada vez más habitual en entornos empresariales: mantener el control del gasto sin comprometer el rendimiento, la disponibilidad ni la capacidad de evolución de las aplicaciones. Kubernetes facilita el despliegue y escalado de cargas, pero también puede generar consumo infrautilizado, sobredimensionamiento y costes difíciles de asignar si no existe una gestión adecuada.
El reto no consiste únicamente en reducir recursos. Consiste en comprender cómo se consumen CPU, memoria, GPU, almacenamiento y capacidad de red; cómo se asignan esos costes a equipos o servicios; y cómo se toman decisiones técnicas que mejoren la eficiencia sin degradar la experiencia de usuario ni la fiabilidad de las plataformas.
Qué significa aplicar FinOps en Kubernetes
Aplicar FinOps en Kubernetes implica conectar decisiones de arquitectura, operación y costes. El objetivo es que los equipos técnicos puedan desplegar aplicaciones con agilidad, pero dentro de un marco de visibilidad, responsabilidad y optimización continua.
En este contexto, FinOps no debe entenderse como una tarea exclusivamente financiera. Requiere colaboración entre infraestructura, desarrollo, operaciones, seguridad, datos y dirección técnica. Cada equipo necesita entender qué consume, por qué lo consume y qué margen existe para ajustar recursos sin introducir riesgos innecesarios. Según la FinOps Foundation, FinOps es un marco operativo y una práctica cultural que maximiza el valor de negocio de la tecnología, facilita la toma de decisiones basada en datos y crea responsabilidad financiera mediante la colaboración entre ingeniería, finanzas y negocio.
Ámbitos principales de trabajo
- Medición del consumo real de recursos por namespace, aplicación, equipo o entorno.
- Definición correcta de requests y limits para evitar sobredimensionamiento o contención innecesaria.
- Identificación de capacidad infrautilizada en nodos, clústeres y cargas.
- Asignación de costes a unidades internas para mejorar la responsabilidad operativa.
- Optimización continua mediante observabilidad, políticas y revisión periódica.
Requests y limits: el punto de partida del control de costes
Los requests y limits son elementos centrales para gestionar recursos en Kubernetes. Los requests indican la cantidad de CPU o memoria que una carga solicita para su planificación, mientras que los limits establecen límites máximos de consumo. Si se definen de forma imprecisa, pueden provocar costes innecesarios o problemas de rendimiento.
Un request demasiado alto puede reservar capacidad que la aplicación no utiliza realmente. En cambio, un request demasiado bajo puede llevar a una planificación poco adecuada o a situaciones de presión cuando la carga crece. Los limits, por su parte, deben establecerse con criterio para evitar tanto consumos descontrolados como restricciones que afecten al funcionamiento de la aplicación. Su efecto difiere según el recurso: al acercarse al límite de CPU, el kernel restringe el acceso del contenedor a la CPU, y al superar el límite de memoria, el contenedor puede ser terminado por falta de memoria (OOM kill).
A partir de los requests y limits definidos, Kubernetes asigna a cada Pod una clase de calidad de servicio (QoS): Guaranteed, Burstable o BestEffort. Cuando un nodo se queda sin recursos, expulsa primero los Pods BestEffort, después los Burstable y, por último, los Guaranteed.
Errores frecuentes en la definición de recursos
- Aplicar valores estándar a todas las aplicaciones sin analizar su comportamiento real.
- Mantener requests elevados por precaución, aunque el consumo histórico sea muy inferior.
- Fijar limits sin medir su efecto (restricción de CPU o terminaciones por falta de memoria), lo que genera incidencias difíciles de relacionar con costes.
- No diferenciar entre entornos de desarrollo, pruebas, preproducción y producción.
- No revisar valores después de cambios funcionales o variaciones de demanda.
Rightsizing: ajustar recursos al comportamiento real
El rightsizing consiste en ajustar los recursos asignados a cada carga en función de su comportamiento real y de sus necesidades operativas. En Kubernetes, este proceso debe apoyarse en métricas históricas, patrones de demanda, picos razonables y requisitos de servicio.
No se trata de reducir CPU y memoria de forma indiscriminada. Una optimización mal planteada puede trasladar el coste a degradación de rendimiento, reinicios, saturación o pérdida de estabilidad. Por eso, el rightsizing debe equilibrar eficiencia económica y seguridad operativa.
En Kubernetes 1.35, el redimensionamiento in-place de Pods es una funcionalidad estable: permite modificar los requests y limits de CPU y memoria de un contenedor sin recrear el Pod y, según la política de redimensionado configurada, sin reiniciar el contenedor. El Vertical Pod Autoscaler puede aplicar sus recomendaciones de este modo (InPlaceOrRecreate) y, cuando el cambio no es posible, recurre a la expulsión del Pod.
Capacidad infrautilizada y sobredimensionamiento
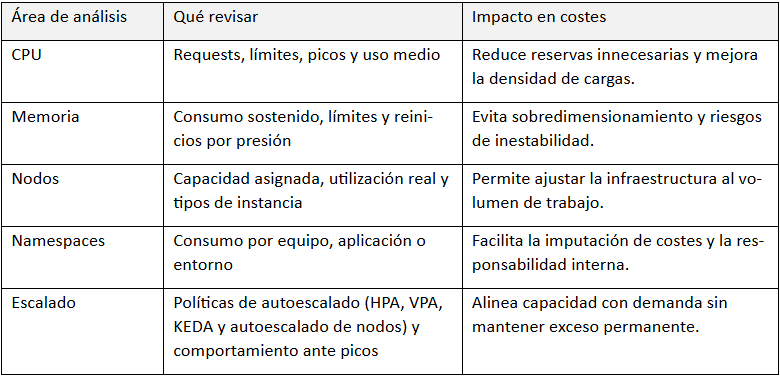
Uno de los principales problemas de costes en Kubernetes aparece cuando la capacidad del clúster se mantiene por encima de la demanda real. Esto puede ocurrir por nodos sobredimensionados, cargas con requests excesivos, entornos no productivos activos fuera de horario o políticas de escalado poco ajustadas.
La capacidad infrautilizada no siempre es visible en una revisión superficial. Un clúster puede parecer ocupado por recursos reservados, aunque el consumo real sea bajo. Por este motivo, conviene analizar tanto la capacidad solicitada como la capacidad efectivamente utilizada.
Señales de ineficiencia que conviene vigilar
- Diferencia elevada entre recursos solicitados y consumo real.
- Nodos con baja utilización sostenida durante largos periodos.
- GPU asignadas a cargas que no las utilizan de forma sostenida.
- Namespaces con cargas de prueba o desarrollo siempre encendidas.
- Aplicaciones con escalado automático configurado, pero sin revisión de umbrales.
- Servicios críticos y no críticos compitiendo por la misma capacidad sin prioridades claras.
Asignación de costes por equipos, servicios y entornos
Para que FinOps funcione, los costes deben ser comprensibles y atribuibles. En Kubernetes, esto requiere una estrategia de etiquetado, namespaces bien definidos y criterios comunes para identificar equipos, aplicaciones, entornos y centros de coste.
Sin esta trazabilidad, el gasto aparece como un coste global de infraestructura y resulta difícil tomar decisiones informadas. Con una asignación adecuada, cada área puede conocer su consumo, justificar sus necesidades y participar en la optimización de forma responsable.
Además del coste directo de cada carga, el coste de un clúster incluye capacidad inactiva y costes generales o compartidos. Estándares abiertos como la especificación de OpenCost, un proyecto incubado por la CNCF (Cloud Native Computing Foundation), definen cómo medir estos componentes y cómo distribuirlos entre los equipos, y herramientas como Kubecost, que se apoya en el motor de OpenCost, permiten aplicarlos, de modo que la imputación refleje el coste real del clúster y no solo el de las cargas.
Criterios prácticos de imputación
- Definir convenciones de etiquetas para aplicación, equipo, entorno y criticidad.
- Separar namespaces por dominio funcional cuando ayude a la trazabilidad.
- Revisar costes de producción y no producción con criterios diferentes.
- Relacionar consumo técnico con servicios de negocio o productos digitales.
- Utilizar una herramienta de asignación como OpenCost o Kubecost, o las funciones de asignación de costes de contenedores del proveedor cloud, cuando existan.
- Establecer informes periódicos para responsables técnicos y de gestión.
Observabilidad del consumo: medir antes de optimizar
La observabilidad es imprescindible para cualquier iniciativa FinOps en Kubernetes. Sin métricas fiables, las decisiones se basan en estimaciones o percepciones parciales. Es necesario disponer de información sobre uso real, recursos reservados, tendencias, picos, desperdicio potencial y evolución por equipo o servicio.
Esta visibilidad permite identificar cargas candidatas a optimización, detectar comportamientos anómalos y priorizar acciones según impacto. También facilita conversaciones entre áreas técnicas y financieras, ya que convierte el consumo en datos comprensibles y accionables.
Buenas prácticas para optimizar costes sin comprometer rendimiento
La optimización de costes debe ejecutarse con criterios técnicos y de gobierno. Reducir capacidad sin análisis puede afectar a la estabilidad de aplicaciones críticas. Por el contrario, mantener sobredimensionamiento permanente puede elevar el gasto y ocultar problemas de arquitectura.
- Definir requests y limits basados en métricas, no en valores genéricos.
- Revisar periódicamente el consumo por aplicación, namespace y entorno.
- Aplicar rightsizing gradual, con validación técnica y seguimiento posterior.
- Diferenciar políticas para producción, preproducción, pruebas y desarrollo.
- Automatizar informes de consumo para equipos responsables.
- Revisar nodos, tipos de instancia y escalado en función de la demanda real.
- Establecer criterios de gobierno para nuevas cargas antes de desplegarlas.
- Combinar las opciones de compra del proveedor (capacidad bajo demanda, instancias spot y compromisos de uso) según la criticidad y la previsibilidad de cada carga.
Eficiencia económica con control operativo
FinOps en Kubernetes permite que la optimización de costes sea una práctica continua y no una acción puntual de recorte. Para lograrlo, su empresa necesita visibilidad del consumo, criterios claros de asignación, buenas prácticas de configuración y una cultura de responsabilidad compartida entre equipos.
Cuando se gestiona correctamente, Kubernetes puede ofrecer agilidad y escalabilidad con mayor control económico. La clave está en alinear los recursos técnicos con las necesidades reales de las aplicaciones, evitando tanto el sobredimensionamiento como las restricciones que puedan afectar al rendimiento.
Preguntas frecuentes
Es la aplicación de prácticas de visibilidad, asignación y optimización de costes en clústeres Kubernetes, conectando decisiones técnicas con responsabilidad económica.
Porque condicionan la planificación y el consumo de recursos. Valores mal ajustados pueden reservar capacidad innecesaria o afectar al rendimiento de las aplicaciones.
Significa ajustar CPU, memoria y otros recursos a las necesidades reales de cada carga, basándose en métricas y patrones de uso, no en estimaciones genéricas.
Puede utilizar namespaces, etiquetas y criterios de imputación por equipo, aplicación, entorno o servicio para mejorar la trazabilidad y la responsabilidad interna.
OpenCost, un proyecto de código abierto incubado por la CNCF, mide y asigna costes por namespace, etiqueta, carga o Pod. Kubecost, construido sobre el motor de OpenCost, añade mayor capacidad de escala y recomendaciones de optimización de costes, con una versión gratuita y otra Enterprise. Además, los proveedores cloud ofrecen funciones propias de asignación de costes de contenedores. Estas herramientas se apoyan en una buena estrategia de etiquetado y en métricas fiables.
Mejore el control de costes de su empresa en Kubernetes sin comprometer rendimiento, seguridad ni escalabilidad.
Contacte con el equipo de Hopla!